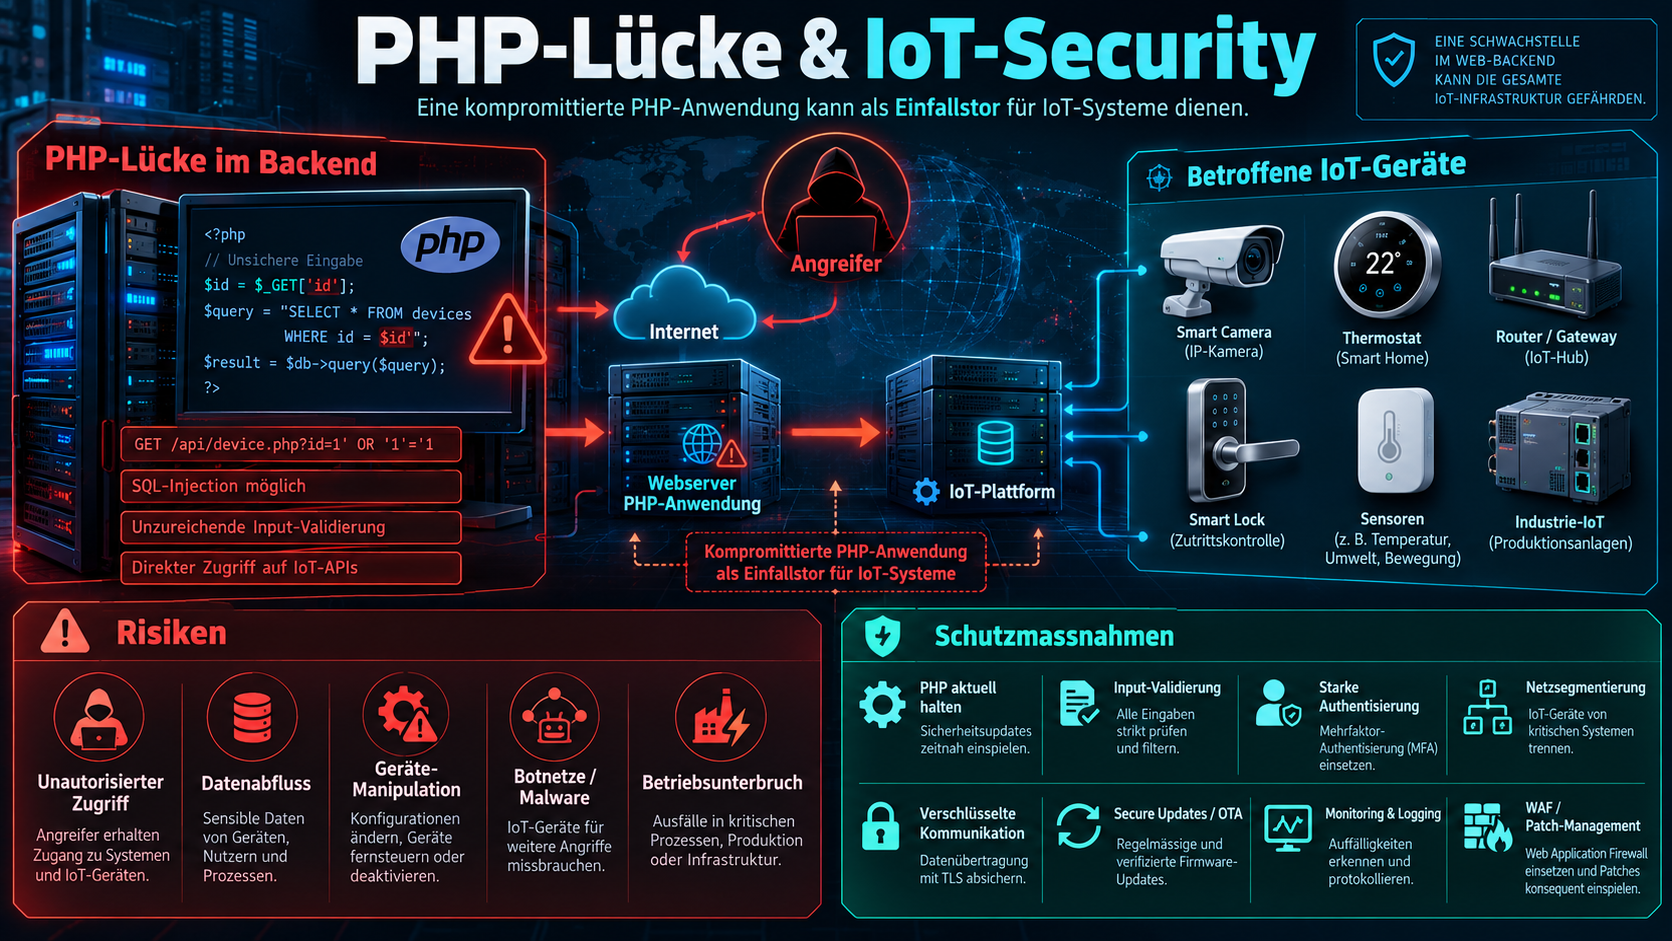
Zwei kritische PHP‑CVEs (CVE‑2026‑109618/109619) mit CVSS‑Score 9.2 ermöglichen potenziell Remote‑Code‑Execution ohne Authentifizierung. Energiesektor‑Akteure sollten Patches umgehend einspielen und ihre IoT‑/IT‑Sicherheitsbasis prüfen.
Suchintention
Informieren und handeln: Entscheider und technische Verantwortliche suchen pragmatische Hinweise, wie sie ihre EMS, PV‑Portale, Inverter‑Clouds und BMS gegen die aktuelle PHP‑Kritikalitaet absichern.
IoT Security: Warum die PHP‑Lücke relevant ist
Am 21. Oktober 2026 haben die PHP‑Entwickler Details und Patches zu zwei Schwachstellen angekündigt, die unter den CVEs CVE‑2026‑109618 und CVE‑2026‑109619 geführt werden. Beide Eintraege weisen nach CVSS 4.0 einen Score von 9.2 auf, was auf eine sehr hohe Kritikalitaet hinweist.
Die Bewertungen deuten darauf hin, dass eine Ausnutzung aus der Ferne moeglich ist und weder Authentifizierung noch Nutzerinteraktion erforderlich sind. In Berichten wurde die Schwachstelle gelegentlich als „PHP2Shell“ bezeichnet, um Parallelen zur beruehmten Log4Shell‑Schwachstelle aufzuzeigen.
Was bisher bekannt ist
Die Entwickler hatten Patches zeitlich geplant freizugeben; der Patch wurde fuer den 21. Oktober 2026 um 16:00 Uhr deutscher Zeit (14:00 UTC) angekündigt und ist entsprechend ausgerollt worden. Nach der Veroeffentlichung standen Patches fuer verschiedene PHP‑Versionen zur Verfuegung.
Weitere technische Details sind in den GitHub‑Advisories zu den CVEs dokumentiert. An der Entdeckung waren unter anderem die Teams von Wiz.io sowie Calif.io beteiligt; OpenAI war laut Berichten ebenfalls beteiligt. Es gibt unbestaetigte Berichte ueber vorhandene Exploits, bislang sind jedoch keine flächendeckend bestaetigten Ausnutzungen bekannt. Das BSI meldet bislang keine breite erfolgreiche Ausnutzung.
Seit der Patchfreigabe haben auch Hersteller von Netzwerkkomponenten Advisories herausgegeben, weil PHP vereinzelt in solchen Produkten integriert ist.
Warum Web‑ und Backend‑Schwaechen direkte Risiken fuer Energiesysteme sind
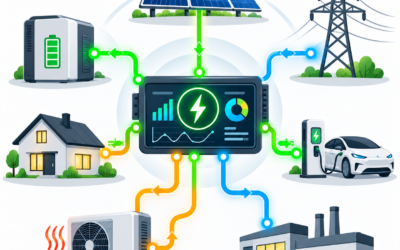
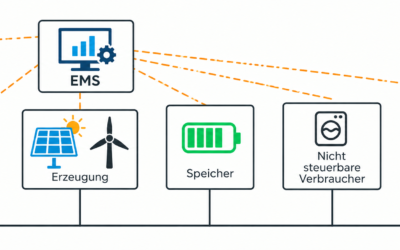
EMS, Kundenportale, Inverter‑Clouds und BMS nutzen oft Web‑Backends, APIs oder Komponenten, die PHP enthalten koennen. Backend‑Schwachstellen wie RCE (Remote Code Execution) bieten Angreifern direkten Zugriff auf Serverumgebungen, von denen aus weitere Systeme erreichbar sind. Deshalb sind Webanwendungen kein isoliertes IT‑Problem, sondern ein operationelles Risiko fuer die Verfuegbarkeit und Integritaet von Energieanlagen.
Konkrete Massnahmen: Checkliste für Versorger und Installateure
Die folgende, praxisnahe Checkliste fasst sofort umsetzbare Schritte zusammen:
- Patch‑Management: Patches fuer betroffene PHP‑Versionen sofort installieren; Test‑ und Rolloutprozesse beschleunigen.
- Komponenten‑Inventar: Erfassen, welche Server, Appliances und Netzwerkprodukte PHP nutzen; Priorisierung nach Exposure.
- Netzwerksegmentierung: Administrative Schnittstellen und IoT/OT‑Subnets voneinander trennen, Zugriffe strikt beschraenken.
- MFA & Zugriffssteuerung: Mehrfaktor‑Authentifizierung fuer Administrationsportale und Cloudzugriffe erzwingen.
- Monitoring & Logs: Logquellen zentral sammeln und auf typische Indicators of Compromise (IoCs) ueberpruefen; Anomalien schnell eskalieren.
- Incident‑Response: Notfallablauf, Kommunikationsplan und Wiederherstellungsprozesse bereitstellen; Tabletop‑Uebungen durchfuehren.
- Lieferanten und Advisories: Hersteller‑Advisories beobachten (auch fuer Netzwerkkomponenten) und Patches von Drittanbietern einplanen.
Fazit und Empfehlung
Die PHP‑Sicherheitsluecke zeigt, wie schnell eine einzelne Backend‑Schwachstelle zu einem systemischen Risiko werden kann. Energiesektor‑Akteure muessen Patches priorisieren, ihre Angriffsoberflaechen kennen und grundsaetzliche Sicherheitsmassnahmen wie Segmentierung, MFA und ein erprobtes Incident‑Response‑Verfahren sicherstellen. Green4 empfiehlt, die beschriebenen Schritte sofort zu ueberpruefen und umzusetzen, um potenzielle Auswirkungen auf EMS, PV‑Portale und BMS zu minimieren.
Quelle: Deutsches Bundesamt für Sicherheit in der Informationstechnik