Ein Cyberangriff auf rund 150 Laden-Kühlschränke in Frankreich zeigt: vernetzte Geräte sind eine reale Angriffsfläche. Entscheidend sind aktuelle Software, regelmaessige Updates und Verantwortung der Hersteller. Für Betreiber von PV, Wärmepumpen und Haussteuerung bedeutet das: handeln.
Was ist passiert?
In Frankreich wurden vernetzte Kühlanlagen in etwa 150 Filialen manipuliert und auf bis zu 50 Grad aufgeheizt. Die betroffenen Geräte stammten laut Berichten offenbar vom selben Hersteller und liefen mit identischer Software – ein zentrales Steuerungssystem über mehrere Standorte machte die Angriffe praktikabel.
Warum waren die Geräte verwundbar?
Cybersecurity-Experten wie Bernhard Egger von der Hochschule Luzern betonen: Alte oder ungewartete Software ist oft die Achillesferse. Wenn vernetzte Geräte nicht regelmaessig aktualisiert werden oder mangelhafte Sicherheitseinstellungen haben, lassen sie sich mit modernen Hacking-Tools angreifen. In Supermärkten fehlt zudem haeufig spezialisiertes IT-Personal, das sich um solche Updates kuemmert.
Welche Produkte sind bedroht?
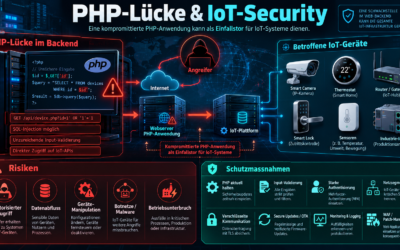
Neben Kühlschranken zählen Kameras, Webcams, Telefonrouter ebenso wie Staubsauger, Backofen oder moderne Autos zu potenziell betroffenen IoT-Geräten. Theoretisch koennen bei Zugriff auf Systeme sogar Motoren ferngesteuert oder Kameradaten ungeschuetzt weitergeleitet werden.
Regulatorische Lage
In der Schweiz besteht seit ueber einem Jahr eine Meldepflicht: Cyberangriffe muessen innert 24 Stunden dem Bundesamt fuer Cybersicherheit (Bacs) gemeldet werden. Auf EU-Ebene schreibt der neue Cyber Resilience Act vor, dass Hersteller die Sicherheit vernetzter Produkte ueber ihre ganze Produktlebensdauer sicherstellen muessen. Bestehende, bereits installierte Millionen von Geraeten sind davon jedoch bisher nicht automatisch erfasst.
Wie gross ist die Gefahr konkret?
Bernhard Egger relativiert: Panik ist nicht angebracht, viele Systeme sind grundsaetzlich sicher. Die groessere Gefahr liegt bei veralteter, schlecht gewarteter Infrastruktur. Zudem verkuerzen neue KI-Methoden die Zeit, in der eine gefundene Sicherheitsluecke ausgebeutet werden kann; Patches muessen heute viel schneller ausgerollt werden als frueher.
Konkrete Schutzmassnahme
Egger fasst es einfach zusammen: Updates. Ob Handy, Laptop oder die App der Hausautomation – neue Softwareversionen sollten zeitnah eingespielt werden. Betreiber muessen die Verantwortung fuer ihre vernetzten Systeme wahrnehmen und Sicherungsprozesse etablieren.
Was Sie als Entscheider tun sollten
Pruefen Sie, welche vernetzten Geraete in Ihren Anlagen eingesetzt werden, wie alt deren Software ist und ob zentrale Steuerungen existieren. Etablieren Sie Patch-Management, Monitoring und Meldeprozesse. Wenn interne Kapazitaeten fehlen, ziehen Sie externe Spezialisten hinzu.
Wie green4 helfen kann
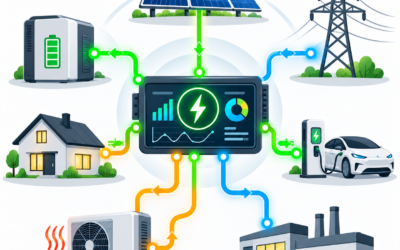
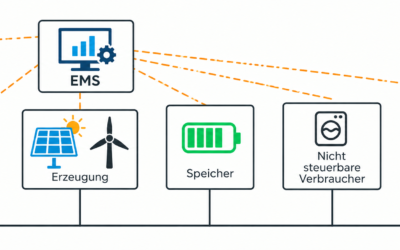
green4 bietet praxisnahe Loesungen fuer IoT-Sicherheit in Bereichen wie PV-Anlagen, Wärmepumpen und Haussteuerung. Sprechen Sie uns an, wenn Sie Ihre Infrastruktur auf Verwundbarkeiten prüfen, Update-Prozesse etablieren oder einen externen Sicherheitsdienst beauftragen wollen. green4EMS kann dabei als Beispiel einer integrierten Plattform zur Steuerung und Sicherung vernetzter Energiesysteme dienen.